
DPA
Designated Person Ashore nel Safety Management System
Obiettivi di apprendimento
- Spiegare perché l'ISM Code richiede una persona a terra con accesso diretto al più alto livello dirigenziale, autorità documentata e risorse adeguate.
- Descrivere in dettaglio le responsabilità previste dal §4 del Codice.
- Valutare qualifiche, formazione ed esperienza richieste per il ruolo dalla MSC-MEPC.7/Circ.6.
- Definire nell'SMS ruoli, contatti, sostituzioni e livelli di escalation per le emergenze.
- Gestire il rapporto con il Master preservandone l'autorità operativa.
- Condurre o supervisionare audit interni con metodo e senza conflitti di interesse.
- Costruire una cultura di reporting che alimenti realmente il miglioramento dell'SMS.
- Organizzare la continuità del ruolo tramite Deputy DPA, anche su flotte multi-bandiera.
Perché l'ISM Code richiede il DPA
Obiettivo del moduloComprendere la funzione del DPA nel disegno dell'ISM Code e distinguere collegamento nave–terra, accesso diretto al vertice, monitoraggio e supporto.
Il disastro dell’Herald of Free Enterprise (1987) è un riferimento storico per comprendere l’importanza della gestione della sicurezza anche a terra. L’ISM Code, adottato con la Risoluzione A.741(18), è divenuto obbligatorio tramite SOLAS IX in due fasi: dal 1° luglio 1998 per navi passeggeri, incluse unità veloci, e per petroliere, chimichiere, gasiere, portarinfuse e unità veloci da carico di almeno 500 GT; dal 1° luglio 2002 per le altre navi da carico e le unità mobili di perforazione offshore di almeno 500 GT. Per le compagnie e navi nel campo di applicazione, il §4 richiede una o più persone designate a terra. Verificare anche eventuali estensioni nazionali o regionali.
Il testo del Codice, per intero
Vale la pena leggere il §4 nella sua interezza, perché la parte che si cita meno è proprio quella che definisce il ruolo.
«Per assicurare l'esercizio sicuro di ogni nave e per fornire un collegamento fra la compagnia e chi si trova a bordo, ogni compagnia dovrebbe designare, secondo il caso, una o più persone a terra che abbiano accesso diretto al più alto livello dirigenziale. La responsabilità e l'autorità della persona o delle persone designate dovrebbero comprendere il monitoraggio degli aspetti di sicurezza e di prevenzione dell'inquinamento dell'esercizio di ciascuna nave e l'assicurare che siano applicati risorse e supporto da terra adeguati, secondo necessità.»ISM Code, §4 — Designated person(s)
La prima finalità — fornire un collegamento fra la compagnia e chi si trova a bordo — è quella che si perde più spesso nelle sintesi, ed è invece quella da cui discende tutto il resto: il rapporto con il comandante, il canale di segnalazione dell'equipaggio, la reperibilità in emergenza. Il monitoraggio viene dopo, non prima.
Il §4 crea un dovere anche in capo alla compagnia, non solo al DPA. Il §3.3 lo dice esplicitamente: la compagnia è responsabile di assicurare che risorse e supporto da terra adeguati siano forniti per consentire alla persona o alle persone designate di svolgere le proprie funzioni. Un DPA senza tempo, budget e autorità non è un DPA debole: è una non conformità della compagnia.
Il Codice e i suoi cinque emendamenti
Il testo in vigore non è quello del 1993: cinque serie di emendamenti lo hanno modificato, e le ultime due toccano direttamente il lavoro quotidiano del DPA.
| Risoluzione | In vigore dal | Che cosa cambia |
|---|---|---|
| MSC.104(73) — 2000 | 1 luglio 2002 | Introduce le definizioni di evidenza oggettiva, osservazione, non conformità, non conformità maggiore e anniversary date; riscrive la certificazione (§13) e aggiunge la certificazione provvisoria (§14) |
| MSC.179(79) — 2004 | 1 luglio 2006 | Modifica i modelli di DOC e SMC, aggiungendo la data di completamento della verifica su cui il certificato si basa |
| MSC.195(80) — 2005 | 1 gennaio 2009 | Aggiunge il numero identificativo della compagnia sui quattro modelli di certificato, compresi i provvisori |
| MSC.273(85) — 2008 | 1 luglio 2010 | Fissa a dodici mesi l'intervallo massimo fra gli audit interni (§12.1); rende alternative le due ipotesi di non conformità maggiore; introduce al §1.2.2.2 la valutazione di tutti i rischi identificati |
| MSC.353(92) — 2013 | 1 gennaio 2015 | Introduce il §12.2 sulla verifica di chi svolge compiti ISM delegati; riscrive il §6.2 sul manning; aggiunge al titolo del §4 la nota che rinvia alla guida IMO sulle qualifiche del DPA |
Tabella 1.1 — Gli emendamenti all'ISM Code e i loro effetti.
L'ultima riga merita attenzione: dal 1° gennaio 2015 è il Codice stesso, in nota al titolo del §4, a rinviare alla MSC-MEPC.7/Circ.6 per le qualifiche, la formazione e l'esperienza del designated person. Non è più una raccomandazione trovata altrove: è agganciata al testo.
Il DPA è deliberatamente una figura di terra: la sua utilità sta proprio nel non essere soggetta alle stesse pressioni operative, commerciali e gerarchiche che agiscono sulla nave in un dato momento. È un contrappeso strutturale, non un doppione del Master.
Un ruolo, non necessariamente una persona sola
Il Codice consente di designare una o più persone. La compagnia deve documentarne responsabilità, autorità e coordinamento; flotte numerose o eterogenee possono adottare un DPA principale affiancato da sostituti o altre persone formalmente designate per area geografica o tipo di nave (si veda il Modulo 11).
In sintesi
- Il §4 richiede una o più persone a terra con accesso diretto al più alto livello dirigenziale.
- Il DPA collega compagnia e personale a bordo e monitora sicurezza e prevenzione dell'inquinamento.
- Risorse e supporto adeguati sono responsabilità della compagnia ai sensi del §3.3.
Accesso diretto ed efficacia organizzativa
Obiettivo del moduloValutare se accesso, autorità, risorse e controlli dei conflitti rendono il ruolo effettivo nella struttura concreta della compagnia.
L'elemento distintivo del ruolo non è un'indipendenza organizzativa definita in astratto, ma la capacità effettiva di raggiungere direttamente il più alto livello dirigenziale e di segnalare non conformità e osservazioni senza che altre funzioni possano impedire o neutralizzare il processo. La struttura gerarchica può variare fra compagnie; ciò che deve essere dimostrabile è che accesso, autorità, responsabilità e risorse previsti dall'SMS funzionino nella pratica.
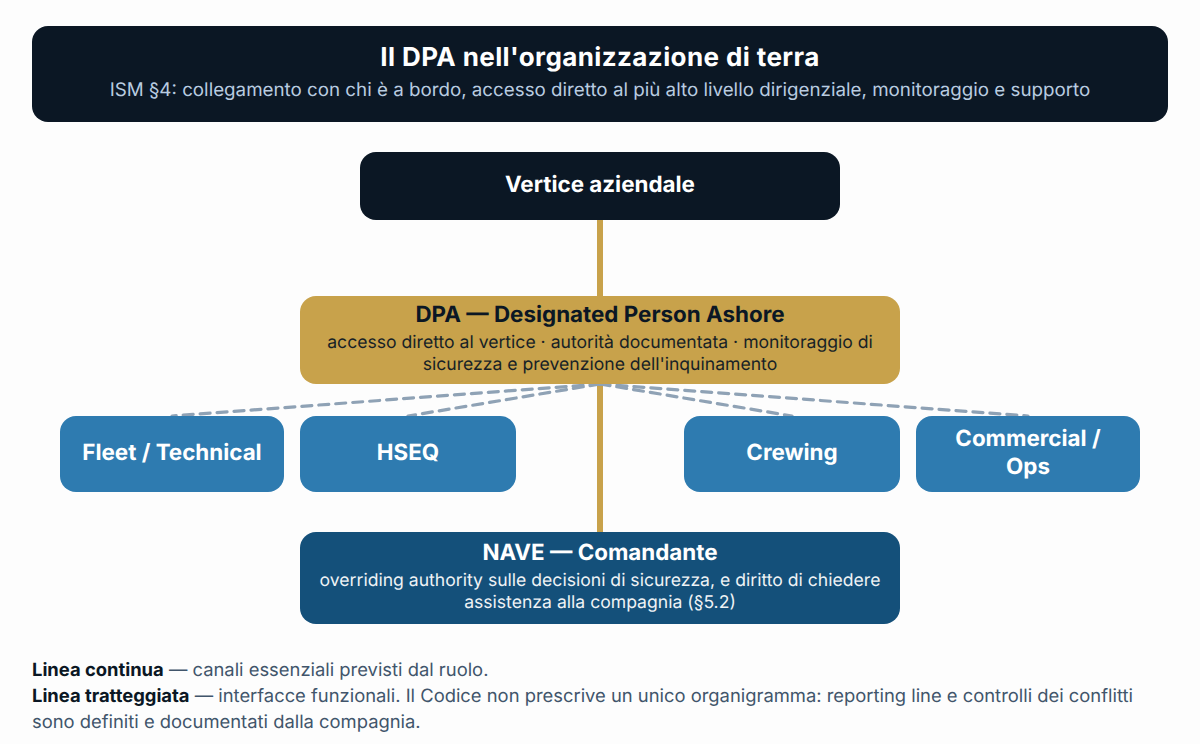
Cosa significa concretamente «accesso diretto»
- Il DPA dispone di un canale definito per rivolgersi direttamente al più alto livello dirigenziale.
- Responsabilità, autorità e modalità di escalation sono documentate nell'SMS.
- Eventuali ruoli operativi o commerciali aggiuntivi sono valutati e controllati affinché non compromettano il monitoraggio e la segnalazione.
- La compagnia fornisce personale, mezzi, formazione e supporto da terra adeguati.
Il rischio del conflitto di ruolo
Una prassi diffusa, specialmente in compagnie di dimensioni ridotte, è affidare il ruolo di DPA a chi ricopre già un incarico operativo (per esempio il Fleet Manager). Questo non è vietato dal Codice, ma introduce un rischio strutturale: la stessa persona che deve rispondere di scadenze commerciali e costi potrebbe trovarsi a dover decidere, indossando il «cappello» del DPA, contro l'interesse immediato di quelle stesse scadenze.
L’efficacia del DPA si verifica nella qualità del monitoraggio, nella tempestività delle segnalazioni e nella risposta del vertice. Il numero di operazioni fermate non è una misura di efficacia: l’assenza di fermi può anche riflettere una buona prevenzione. Verificare con casi concreti che accesso, risorse ed escalation funzionino anche sotto pressione commerciale.
In sintesi
- Il Codice prescrive accesso diretto, non un unico organigramma né una generale indipendenza gerarchica.
- Responsabilità, autorità ed escalation devono essere definite e documentate.
- Un doppio ruolo è sostenibile soltanto se i conflitti sono valutati e non svuotano monitoraggio e segnalazione.
Le responsabilità del §4 in dettaglio
Obiettivo del moduloApplicare la Circ.8 per tradurre il mandato sintetico del §4 in processi di monitoraggio e risorse verificabili.
Le Circ.6 e Circ.8 sono guide IMO: le indicazioni formulate con “should” non diventano automaticamente obblighi autonomi del Codice. Nelle sezioni seguenti le attività sono criteri per organizzare e valutare il ruolo; verificare eventuale recepimento da parte della bandiera e impegni assunti nell’SMS.
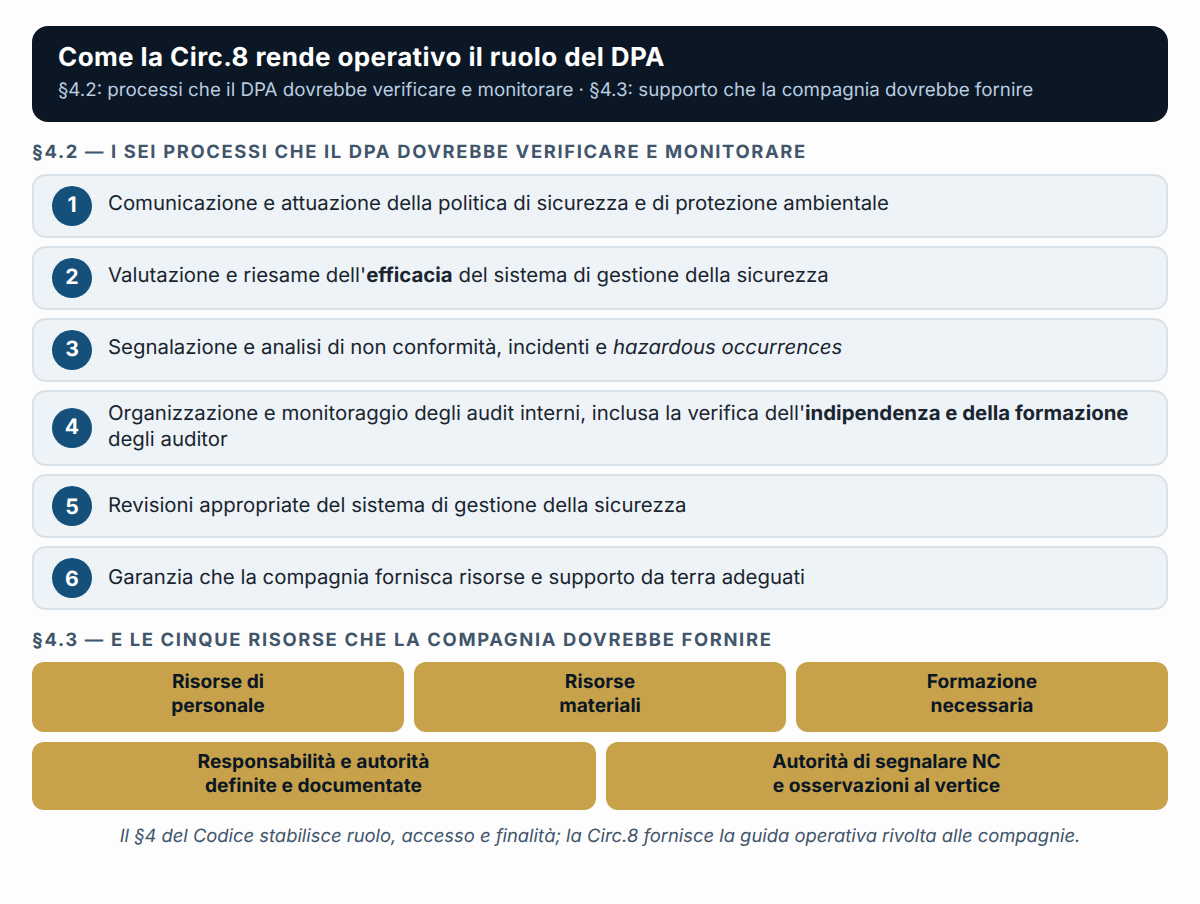
I sei processi indicati dalla Circ.8
Il §4 del Codice è volutamente sintetico. L'elenco operativo di ciò che il DPA deve verificare e monitorare non sta nel Codice ma nella guida IMO che il Codice stesso richiama: la MSC-MEPC.7/Circ.8, «Revised guidelines for the operational implementation of the ISM Code by Companies». Al §4.2 elenca come minimo sei processi interni.
| # | Processo interno | Che cosa significa nella pratica |
|---|---|---|
| 1 | Comunicazione e attuazione della politica di sicurezza e di protezione ambientale | Verificare che la politica sia conosciuta e agita a bordo, non affissa in plancia |
| 2 | Valutazione e riesame dell'efficacia dell'SMS | Non se l'SMS esiste, ma se funziona: alimenta il riesame della direzione |
| 3 | Segnalazione e analisi di non conformità, incidenti e hazardous occurrences | Presidiare la qualità dell'analisi delle cause, non solo il conteggio degli eventi |
| 4 | Organizzazione e monitoraggio degli audit interni, inclusa la verifica dell'indipendenza e della formazione degli auditor | È la responsabilità più spesso trascurata: il DPA risponde anche di chi conduce gli audit e di come è stato formato |
| 5 | Revisioni appropriate dell'SMS | Chiudere il ciclo: se l'analisi trova una debolezza, la procedura cambia |
| 6 | Garanzia che la compagnia fornisca risorse e supporto da terra adeguati | Segnalare al vertice quando le risorse non ci sono, con evidenza documentata |
Tabella 3.1 — I processi interni che il DPA deve verificare e monitorare (MSC-MEPC.7/Circ.8, §4.2).
E le cinque risorse che la compagnia gli deve
La stessa guida, al §4.3, elenca ciò che la compagnia deve mettere a disposizione perché il DPA possa svolgere il ruolo. È l'elenco da usare quando si negozia il proprio mandato, o quando lo si contesta.
- Risorse di personale.
- Risorse materiali.
- La formazione eventualmente necessaria.
- Responsabilità e autorità definite e documentate.
- Autorità di segnalare non conformità e osservazioni al più alto livello dirigenziale.
L'ultimo punto è il più importante e il più facile da svuotare: non basta che il DPA possa parlare con il vertice, deve poter mettere a verbale non conformità e osservazioni a quel livello.
Il DPA non certifica che tutto sia in regola: monitora, verifica, solleva bandiere rosse e assicura risorse. La responsabilità operativa della sicurezza resta del Master e della linea di comando; il DPA è il presidio di sistema che si accerta che quella responsabilità sia messa nelle condizioni di essere esercitata.
In sintesi
- La Circ.8 indica i processi che il DPA dovrebbe verificare e monitorare.
- Il ruolo riguarda l'efficacia dell'SMS, non la certificazione personale di ogni attività.
- La compagnia dovrebbe fornire personale, mezzi, formazione, autorità documentata e accesso al vertice.
Chi può fare il DPA: qualifiche, formazione, esperienza
Obiettivo del moduloVerificare l'idoneità documentata di ogni persona formalmente designata rispetto ai criteri della Circ.6.
Il §4 del Codice dice che cosa il DPA deve fare, non chi può farlo. La lacuna è colmata da una guida IMO dedicata, la MSC-MEPC.7/Circ.6, che dal 1° gennaio 2015 non è più un documento da cercare altrove: la MSC.353(92) ha aggiunto in nota al titolo del §4 il rinvio esplicito a quella circolare. È il riferimento con cui un ispettore di bandiera, un auditor esterno o un noleggiatore valuta se la persona designata è all'altezza del ruolo.
La qualifica: tre strade alternative
La Circ.6 indica tre vie alternative per la qualifica iniziale. Soddisfarne una non esaurisce l’idoneità: restano formazione, esperienza pertinente ed evidenze documentali previste dai §§3–5, oltre agli eventuali requisiti di bandiera.
| Via | Requisito |
|---|---|
| Accademica | Titolo di un'istituzione terziaria riconosciuta dall'Amministrazione o dall'organismo riconosciuto, in un ambito pertinente di management, ingegneria o scienze fisiche |
| Professionale marittima | Qualifiche ed esperienza di navigazione come ufficiale certificato secondo la Convenzione STCW 1978, come emendata (Circ.6, §2.1.2). Il solo brevetto non esaurisce questa via. |
| Esperienziale | Altra formazione formale, combinata con non meno di tre anni di esperienza pratica a livello senior nella gestione operativa della nave |
Tabella 4.1 — Le tre vie di qualifica alternative (MSC-MEPC.7/Circ.6, §2.1).
La formulazione «altra formazione formale combinata con non meno di tre anni di esperienza pratica a livello senior» è spesso letta come se bastasse l'esperienza. Non è così: servono entrambe, e l'esperienza deve essere a livello senior e nella gestione operativa della nave — non genericamente nel settore marittimo. È il punto su cui un audit di bandiera chiede evidenza documentale.
La formazione: che cosa deve coprire
Il §3.1 della circolare elenca gli ambiti che la formazione del designated person deve coprire. È l'ossatura di un piano formativo difendibile.
- Conoscenza e comprensione dell'ISM Code.
- Regole e regolamenti marittimi obbligatori.
- Codici, linee guida e standard applicabili.
- Tecniche di valutazione: esaminare, interrogare, valutare e riferire.
- Aspetti tecnici e operativi della gestione della sicurezza.
- Conoscenza adeguata dello shipping e delle operazioni di bordo.
- Partecipazione ad almeno un audit di un sistema di gestione in ambito marittimo.
- Comunicazione efficace con il personale di bordo e con il vertice aziendale.
Il penultimo punto è quello che distingue una formazione reale da un attestato: la circolare non chiede di aver studiato l'auditing, ma di aver partecipato ad almeno un audit di un sistema di gestione marittimo. È un requisito verificabile, e va documentato.
L'esperienza: sei capacità da dimostrare
Il §4.1 sposta il piano dalla carta alla dimostrazione: il designated person deve essere in grado di fare sei cose.
- Presentare le questioni di sicurezza al vertice aziendale e sostenerne il supporto ai programmi di miglioramento.
- Verificare la conformità del sistema di gestione della sicurezza ai requisiti dell'ISM Code.
- Valutare l'efficacia del sistema attraverso audit interni e riesami della direzione.
- Valutare la conformità alle regole applicabili oltre quanto coperto dalle visite statutarie.
- Valutare le raccomandazioni di settore sulla cultura della sicurezza.
- Analizzare gli hazardous occurrences e riportarne le lezioni apprese dentro al sistema.
La capacità di presentare al vertice problemi, opzioni e risorse necessarie sostiene le competenze tecniche del DPA. La compagnia resta responsabile di fornire risorse adeguate (§3.3): un rifiuto del vertice non dimostra da solo incapacità del DPA. Documentare richieste, risposte, misure temporanee ed escalation, verificando l’efficacia delle decisioni.
Quando il DPA è più di una persona
Il Codice consente di designare una o più persone. Quando più persone sono formalmente designate, la compagnia deve poter dimostrare per ciascuna l'idoneità richiesta per le funzioni che le sono attribuite: la Circ.8 §4.4 rinvia alle qualifiche, alla formazione e all'esperienza della Circ.6 per le «Designated Person(s)». Competenze complementari possono rafforzare il team, ma non sostituiscono l'evidenza individuale necessaria per chi assume formalmente il ruolo. Il Modulo 11 tratta i modelli organizzativi che ne derivano.
La Circ.6 è una guida IMO richiamata in nota dal Codice. Il rinvio ne rafforza la rilevanza nelle verifiche, ma non trasforma automaticamente ogni frase formulata con «should» in un requisito prescrittivo identico al testo obbligatorio del Codice.
In sintesi
- La Circ.6 indica tre percorsi alternativi di qualifica iniziale.
- Formazione, partecipazione ad almeno un audit ed esperienza operativa devono essere documentabili.
- Le competenze di un team possono essere complementari, ma non sostituiscono l'idoneità della singola persona designata.
Il DPA nelle emergenze
Obiettivo del moduloDefinire un assetto di risposta che sostenga il Master, attivi le risorse di terra e assicuri continuità senza confondere prassi aziendale e testo del Codice.
Il §8.3 richiede che l’organizzazione della compagnia possa rispondere in qualsiasi momento a pericoli, incidenti e situazioni d’emergenza che coinvolgano le sue navi. La continuità della risposta è un requisito; l’impiego del singolo DPA H24 è una possibile modalità organizzativa, non un obbligo personale autonomo.
In emergenza il DPA può costituire il collegamento principale fra nave, vertice e supporto da terra, secondo le responsabilità definite dall'SMS. Il Codice non impone una singola catena di attivazione né prescrive espressamente la reperibilità personale H24 del DPA: richiede invece che la compagnia predisponga procedure, risorse e supporto adeguati. Per molte operazioni ciò comporta un contatto sempre presidiato, sostituti competenti e passaggi di consegne verificati.
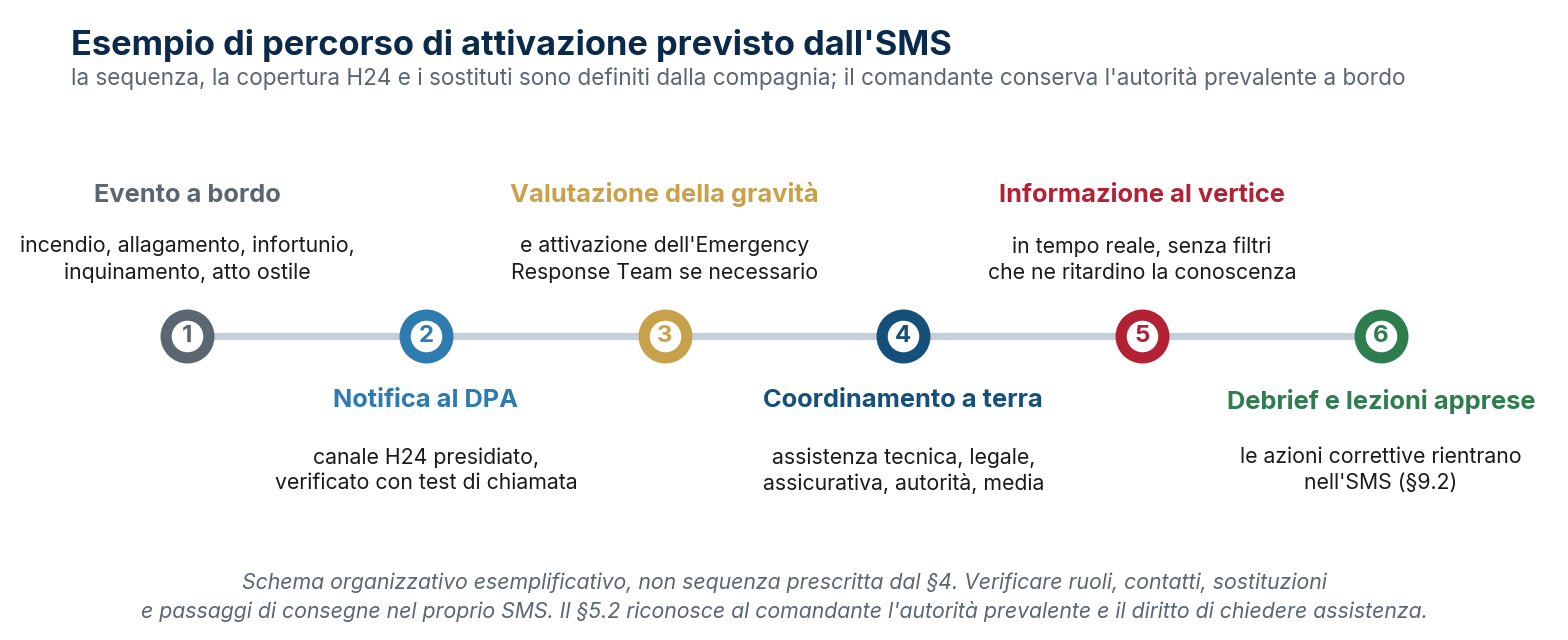
Il ruolo del DPA durante l'emergenza
- Ricevere la notifica dal Master nel più breve tempo possibile, attraverso il canale di contatto presidiato che l'SMS ha stabilito.
- Valutare rapidamente la gravità e attivare, se necessario, l'Emergency Response Team di compagnia.
- Coordinare le risorse esterne necessarie: assistenza tecnica, legale, assicurativa, media, autorità portuali.
- Mantenere il vertice aziendale informato in tempo reale, senza filtri che ne ritardino la conoscenza.
- Garantire supporto continuo al Master, che conserva l'overriding authority prevista dal §5.2 e resta responsabile delle decisioni immediate a bordo (Modulo 08).
- Condurre, a evento concluso, il debrief e assicurare che le lezioni apprese entrino nell'SMS.
Se l'analisi della compagnia richiede copertura H24, l'SMS deve indicare chi presidia il contatto, chi sostituisce il DPA, quali informazioni vengono trasferite e come la disponibilità viene testata — per esempio con test di chiamata periodici. È una scelta organizzativa solida, e spesso necessaria: non va però confusa con una frase testuale del §4.
In sintesi
- Il Master conserva l'overriding authority per le decisioni immediate a bordo.
- Ruoli, contatti, sostituzioni ed escalation devono essere stabiliti nell'SMS.
- La copertura H24 è un possibile controllo organizzativo, non una frase prescrittiva del §4.
Monitoraggio della sicurezza e dell'ambiente
Obiettivo del moduloIntegrare fonti operative e indicatori per individuare segnali sistemici senza affidarsi a un singolo dato o a un cruscotto formalmente verde.
Fuori dall'emergenza, il lavoro quotidiano più importante del DPA è il monitoraggio continuo: leggere i segnali che la flotta produce prima che diventino un problema serio.
Le fonti informative del DPA
| Fonte | Cosa rivela |
|---|---|
| Audit interni ed esterni | Aderenza reale dell'SMS alla pratica di bordo |
| Esiti PSC e vetting | Pattern di carenze e osservazioni per nave e per flotta |
| Report di near-miss e incidenti | Segnali precoci di rischio prima dell'evento grave |
| Indicatori di manutenzione (PMS) | Backlog e disponibilità di ricambi critici |
| Segnalazioni dirette dell'equipaggio | Problemi che la linea gerarchica potrebbe filtrare o minimizzare |
Tabella 6.1 — Fonti informative principali per il monitoraggio del DPA.
Dal dato al segnale d'allarme
Il valore del DPA non sta nel raccogliere dati, ma nel saperli leggere insieme: una nave con osservazioni vetting ricorrenti su fattori umani, un backlog di manutenzione crescente e un basso tasso di segnalazione di near-miss raccontano, insieme, una storia più preoccupante di quanto ciascun dato faccia singolarmente.
Un cruscotto tutto verde può significare due cose opposte: che la nave va davvero bene, oppure che nessuno sta segnalando i problemi. Il DPA esperto integra sempre i dati con il contatto diretto (visite a bordo, colloqui con l'equipaggio) per distinguere le due situazioni.
In sintesi
- Audit, PSC, vetting, manutenzione e reporting descrivono aspetti diversi dello stesso sistema.
- Trend e ricorrenze sono più informativi del conteggio isolato degli eventi.
- I dati devono essere confrontati con evidenza qualitativa e contatto diretto con nave ed equipaggio.
Non conformità, incidenti e near-miss
Obiettivo del moduloDistinguere le categorie ISM e verificare che segnalazione, analisi, azione correttiva e prevenzione della ricorrenza formino un processo efficace.
La compagnia deve disporre di procedure per segnalare, investigare e analizzare non conformità, incidenti e situazioni pericolose e per attuare azioni correttive. Il DPA verifica e monitora l'efficacia di questi processi; può parteciparvi o coordinarli secondo l'SMS, ma il Codice non rende ogni indagine personalmente non delegabile al DPA.
Che cosa chiede il §9
Il Codice dedica alla materia due paragrafi brevissimi, che però contengono tutto.
«L'SMS dovrebbe includere procedure che assicurino che non conformità, incidenti e situazioni pericolose siano segnalati alla compagnia, investigati e analizzati, con l'obiettivo di migliorare la sicurezza e la prevenzione dell'inquinamento.»ISM Code, §9.1
«La compagnia dovrebbe stabilire procedure per l'attuazione di azioni correttive, comprese misure destinate a prevenire il ripetersi.»ISM Code, §9.2, come modificato dalla MSC.273(85)
Le due parole aggiunte nel 2010 al §9.2 — prevenire il ripetersi — spostano il baricentro: non basta chiudere il caso, occorre dimostrare di aver agito perché non si ripresenti. È esattamente la differenza fra correzione e azione correttiva, ed è il punto su cui un audit ben condotto insiste.
Il ciclo di miglioramento dell'SMS
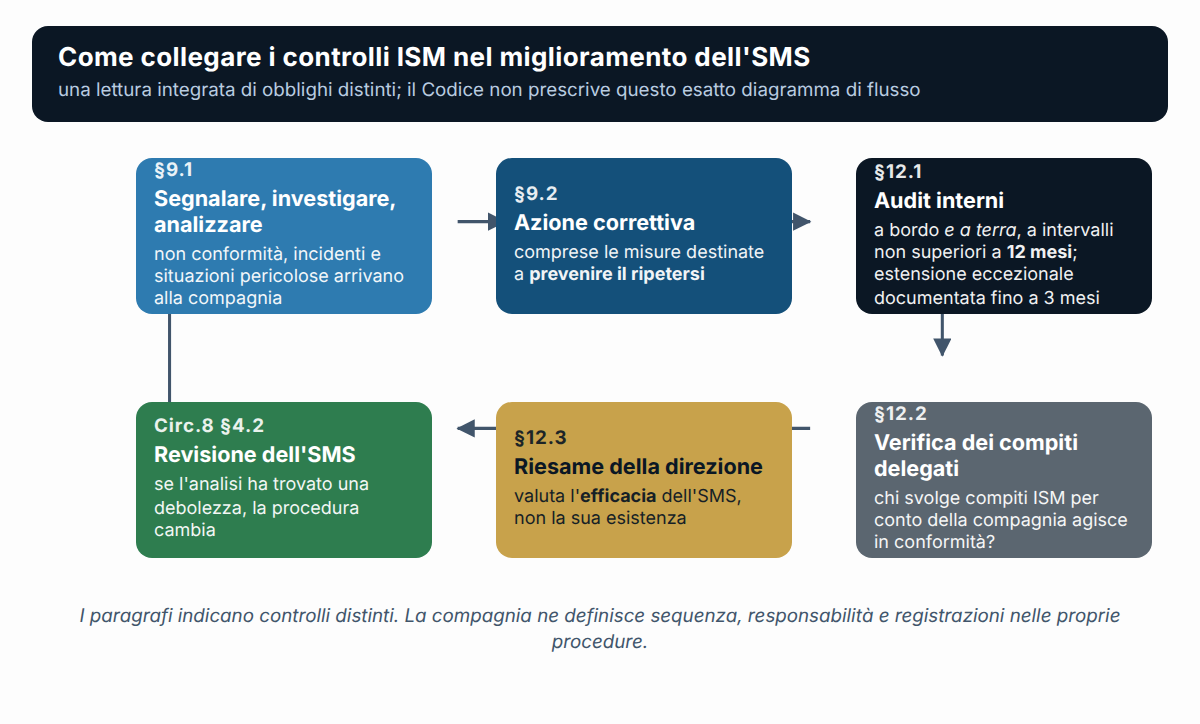
Le definizioni del Codice, non quelle di comodo
Queste quattro nozioni non sono terminologia di settore: sono definite nel Codice ai §§1.1.7-1.1.10, introdotte dalla MSC.104(73). Usarle con precisione è ciò che distingue un rapporto di audit difendibile da uno contestabile.
| Termine | Definizione del Codice | Conseguenza operativa |
|---|---|---|
| Evidenza oggettiva §1.1.7 | Informazioni quantitative o qualitative, registrazioni o dichiarazioni di fatto pertinenti alla sicurezza o all'esistenza e attuazione di un elemento dell'SMS, basate su osservazione, misura o prova, e verificabili | Senza evidenza oggettiva non esiste né osservazione né non conformità: esiste un'opinione |
| Osservazione §1.1.8 | Una dichiarazione di fatto resa durante un audit di gestione della sicurezza e sostanziata da evidenza oggettiva | La definizione non prescrive automaticamente una specifica azione correttiva. Registrare e valutare secondo le procedure SMS e di audit; l’analisi può richiedere un intervento (Circ.8, §6). |
| Non conformità §1.1.9 | Una situazione osservata in cui l'evidenza oggettiva indica il mancato soddisfacimento di un requisito specificato | Richiede analisi delle cause e azione correttiva con responsabile e scadenza |
| Non conformità maggiore §1.1.10 | Una deviazione identificabile che pone una grave minaccia alla sicurezza del personale o della nave, o un grave rischio per l'ambiente, tale da richiedere azione correttiva immediata; oppure la mancanza di un'attuazione efficace e sistematica di un requisito del Codice | Richiede azione correttiva immediata e l'applicazione delle procedure previste per le major non-conformities; può influire sulla validità di DOC e SMC. In ambito PSC, un grave fallimento o una grave inefficacia dell'ISM può costituire motivo di detention |
Tabella 7.1 — Le definizioni dell'ISM Code, §§1.1.7-1.1.10.
La MSC.273(85), in vigore dal 1° luglio 2010, ha sostituito «and includes» con «or» nel §1.1.10. La definizione vigente distingue due basi alternative: una deviazione che comporta una minaccia grave e richiede azione immediata, oppure la mancanza di attuazione efficace e sistematica di un requisito del Codice. Non occorre dimostrare entrambe. La precedente formulazione non va semplificata retroattivamente come obbligo di cumulare sempre le due condizioni.
Le procedure per il trattamento delle non conformità maggiori osservate sono nella MSC/Circ.1059-MEPC/Circ.401, richiamata in nota al §1.1.10 del Codice.
Il DPA verifica che il processo di analisi delle cause e chiusura delle azioni correttive sia rigoroso, ma non deve necessariamente condurlo lui stesso in ogni caso: il suo valore aggiunto è garantire che il processo non venga «addomesticato» per chiudere in fretta un caso scomodo.
In sintesi
- Il §9 pone il processo in capo alla compagnia; il DPA ne verifica e monitora l'efficacia.
- Una major non-conformity richiede azione immediata e procedure specifiche, e può influire sulla validità dei certificati.
- Evidenza oggettiva, osservazione, non conformità e major non-conformity non sono termini intercambiabili.
Il rapporto con il Master
Obiettivo del moduloCostruire una relazione DPA–Master che protegga overriding authority, richiesta di assistenza e flusso tempestivo delle informazioni.
Una delle relazioni più delicate e più spesso fraintese nell'organizzazione marittima è quella tra DPA e comandante. Il Codice non lascia margini: al §5.2 impone alla compagnia di inserire nell'SMS una dichiarazione esplicita che il comandante ha l'overriding authority — l'autorità prevalente — e la responsabilità di decidere in materia di sicurezza e prevenzione dell'inquinamento, e di richiedere l'assistenza della compagnia quando necessario. Il DPA non comanda la nave.
Quella seconda metà della frase è la cerniera fra le due figure, e viene citata molto meno della prima. L'overriding authority non è soltanto il potere del comandante di dire «no» a un'operazione: è anche il suo diritto di chiedere aiuto — e quindi il corrispondente dovere della compagnia di rispondere a quella richiesta. L'SMS deve definire come la richiesta viene ricevuta e soddisfatta: il DPA è spesso il canale centrale, ma l'obbligo di fornire supporto resta della compagnia e l'assetto concreto dipende dalle responsabilità documentate. Un SMS che afferma l'autorità del comandante ma non definisce come e a chi chiedere assistenza ha implementato metà del §5.2.
Supporto, non sovrapposizione
- Il DPA fornisce risorse, informazioni e supporto: non impartisce ordini operativi diretti alla nave in condizioni normali.
- In emergenza, il DPA coordina le risorse esterne mentre il Master mantiene il comando delle decisioni immediate a bordo.
- Un Master che percepisce il DPA come un controllore ostile, anziché come un alleato, tenderà a nascondere i problemi anziché segnalarli.
Costruire fiducia reciproca
La qualità della relazione tra DPA e Master si costruisce nel tempo, con visite a bordo regolari (non solo in occasione di problemi), comunicazione onesta anche su questioni delicate, e una reputazione di equità nel trattare le segnalazioni. Un DPA visto solo nei momenti di crisi difficilmente riceverà segnalazioni tempestive nei momenti di normalità.
Se il primo contatto reale tra un nuovo Master e il DPA avviene durante un incidente, la fiducia necessaria a una comunicazione onesta e tempestiva parte già in salita. Le visite regolari, programmate anche in assenza di problemi, sono l'investimento più economico che un DPA possa fare nella qualità del sistema.
In sintesi
- Il DPA sostiene il Master ma non assume il comando operativo della nave.
- Il dovere di fornire assistenza resta della compagnia e deve essere reso operativo nell'SMS.
- Fiducia e contatti regolari aumentano la probabilità che i problemi vengano segnalati in tempo.
DPA e audit
Obiettivo del moduloGovernare audit, riesami, certificazione e follow-up mantenendo indipendenza degli auditor, scadenze corrette ed evidenza dell'efficacia dell'SMS.
Il DPA ha un ruolo di supervisione, e talvolta di conduzione diretta, sugli audit che verificano l'aderenza dell'SMS alla pratica reale: audit interni di compagnia, audit esterni di classe/bandiera (verifica DOC/SMC), e verifiche indotte da vetting o PSC.
| Tipo di audit | Chi lo conduce | Ruolo tipico del DPA |
|---|---|---|
| Audit interno di compagnia | Auditor interni qualificati, indipendenti dall'area auditata | Supervisione, revisione degli esiti, garanzia di indipendenza |
| Verifica esterna DOC/SMC | Amministrazione di bandiera, organismo da essa riconosciuto o altro Governo contraente su sua richiesta (ISM §§13.2 e 13.7). | Interfaccia principale, gestione delle non conformità rilevate |
| Ispezioni PSC / vetting | PSC: ispettore autorizzato dallo Stato del porto. Vetting: ispettore del programma commerciale applicabile. | Analisi degli esiti in ottica di sistema, non solo di nave singola |
Tabella 9.1 — Tipologie di audit rilevanti per il DPA.
Le sette regole del §12, in ordine
La sezione 12 del Codice è il mandato operativo del DPA in materia di verifica. Vale la pena conoscerne la struttura attuale, perché due dei sette paragrafi sono più recenti di quanto molti SMS riflettano.
| § | Obbligo | Che cosa comporta per il DPA |
|---|---|---|
| 12.1 | Audit interni di sicurezza a bordo e a terra, a intervalli non superiori a dodici mesi; in circostanze eccezionali l'intervallo può essere superato di non più di tre mesi | È il numero da tenere sul cruscotto: la scadenza si calcola per singola nave e per singolo ufficio, non a livello di flotta |
| 12.2 | Verifica periodica che chi svolge compiti ISM delegati agisca in conformità alle responsabilità della compagnia previste dal Codice | La compagnia verifica chi svolge compiti ISM delegati; il DPA ne monitora l’efficacia e può coordinare le verifiche secondo l’SMS. La delega non trasferisce la responsabilità della Company. |
| 12.3 | Valutazione periodica dell'efficacia dell'SMS, secondo procedure stabilite dalla compagnia | È il riesame della direzione |
| 12.4 | Audit ed eventuali azioni correttive condotti secondo procedure documentate | Il programma di audit è esso stesso una procedura dell'SMS |
| 12.5 | Il personale che conduce gli audit deve essere indipendente dalle aree auditate, salvo che ciò sia impraticabile per dimensione e natura della compagnia | Evitare l’auto-audit. L’eccezione per impraticabilità dovuta a dimensione e natura della compagnia va valutata ai sensi del §12.5; motivazione e controlli compensativi dovrebbero essere documentati. |
| 12.6 | I risultati di audit e riesami sono portati all'attenzione di tutto il personale responsabile dell'area coinvolta | Un esito che resta in una cartella non soddisfa il §12.6 |
| 12.7 | Il personale dirigente responsabile dell'area adotta tempestivamente azioni correttive sulle carenze rilevate | La responsabilità della chiusura è della linea, non del DPA: il DPA verifica che avvenga |
Tabella 9.2 — La sezione 12 dell'ISM Code nella numerazione in vigore.
L'intervallo massimo di dodici mesi del §12.1 non c'era nel testo del 1993: è stato introdotto dalla MSC.273(85) ed è in vigore dal 1° luglio 2010. Il §12.2 sulla verifica dei compiti ISM delegati è ancora più recente — MSC.353(92), in vigore dal 1° gennaio 2015 — e ha rinumerato i paragrafi successivi. Un SMS che cita ancora «§12.2 — valutazione dell'efficacia» sta usando la numerazione precedente al 2015.
Il riesame della direzione: che cosa deve entrarci
Il §12.3 impone il riesame ma non ne definisce il contenuto. Lo fa la MSC-MEPC.7/Circ.8 al §5.2, che elenca ciò che il riesame deve considerare come minimo: gli esiti degli audit interni; le non conformità segnalate dal personale; i riesami del comandante; l'analisi di non conformità, incidenti e hazardous occurrences; e ogni altra evidenza di possibile fallimento dell'SMS, comprese le non conformità rilevate da parti esterne e i rapporti di ispezione PSC.
La stessa guida precisa che il riesame va condotto periodicamente secondo quanto definito dalla compagnia o quando serve — per esempio in caso di gravi fallimenti di sistema — e che i suoi risultati vanno portati formalmente all'attenzione di tutto il personale coinvolto.
Certificazione: DOC, SMC e i provvisori
Il DPA è l'interfaccia principale delle verifiche di certificazione, e quindi il custode di un calendario che non ammette scivolamenti. Le regole sono ai §§13 e 14 del Codice, nella versione introdotta dalla MSC.104(73).
| Documento | Validità | Verifiche |
|---|---|---|
| Document of Compliance (compagnia) | fino a 5 anni | verifica annuale entro tre mesi prima o dopo l'anniversary date |
| Safety Management Certificate (nave) | fino a 5 anni | almeno una verifica intermedia fra il secondo e il terzo anniversario |
| DOC provvisorio | fino a 12 mesi | per compagnie di nuova costituzione o che aggiungono un nuovo tipo di nave |
| SMC provvisorio | Fino a 6 mesi; in casi speciali proroga fino ad altri 6 mesi dalla scadenza, disposta dall’Amministrazione o, su sua richiesta, da un altro Governo contraente (§14.3). | per nave di nuova consegna, cambio di compagnia o cambio di bandiera |
Tabella 9.3 — Validità e verifiche dei certificati ISM (§§13-14).
Per le verifiche e la certificazione da parte delle Amministrazioni il riferimento corrente è la Risoluzione A.1188(33), adottata nel 2023, che ha revocato la A.1118(30). La Circ.8 resta la guida operativa rivolta alle compagnie: i due documenti hanno destinatari e funzioni differenti.
Due dettagli che cadono spesso: una copia del DOC deve essere a bordo, perché il comandante possa esibirla su richiesta (§13.3); e se la verifica di rinnovo è completata dopo la scadenza del certificato esistente, il nuovo certificato vale dalla data di completamento fino a non oltre cinque anni dalla scadenza del precedente — non dalla data di rilascio.
Quando l'audit arriva dal molo: le carenze ISM in ispezione PSC
Una carenza ISM rilevata da un ispettore di Port State Control non resta sulla nave: risale alla compagnia, e il DPA ne è il destinatario operativo. Nel regime Paris MoU le carenze ISM hanno un unico defective item code, il 15150, e due esiti possibili.
- Codice 21 — le carenze non giustificano il fermo ma indicano un'inefficacia dell'attuazione dell'ISM: la compagnia deve intraprendere un'azione correttiva sul sistema entro tre mesi. Trascorso quel termine con la carenza ancora aperta, si genera un unexpected factor e la nave torna eleggibile a un'ispezione supplementare.
- Codice 19 — richiede un audit dell’SMS da parte dell’Amministrazione prima della partenza; l’audit può essere svolto dal RO autorizzato secondo le istruzioni applicabili. Dopo l’audit, il codice 21 registra le azioni correttive della compagnia ancora richieste entro tre mesi: non equivale al codice 10 di rettifica verificata. Il rilascio dalla detention resta una decisione dell’autorità PSC.
Il codice 21 richiede azioni della compagnia, che possono coinvolgere sia bordo sia terra: analisi delle cause, applicazione delle misure e verifica dell’efficacia. Il DPA ne monitora il processo secondo l’SMS; una chiusura documentale in ufficio non basta. Dopo tre mesi può operare il fattore di selezione previsto dal Paris MoU: l’eleggibilità non equivale a un’ispezione automaticamente eseguita. Verificare rapporto PSC e stato registrato in THETIS.
Il conflitto di interesse nell'audit interno
Il §12.5 richiede indipendenza dall’area auditata, salvo impraticabilità dovuta a dimensione e natura della compagnia. Il DPA può svolgere audit nel rispetto di questo criterio; l’eccezione non scompare quando l’auditor è il DPA. Motivare e documentare l’eventuale ricorso all’eccezione e controlli compensativi, come una revisione esterna degli esiti, è una buona prassi. Secondo Circ.8 §4.2 il DPA organizza e monitora gli audit, verificando indipendenza e formazione degli auditor.
Un programma di audit interno che non trova mai nulla da migliorare non è un segno di eccellenza: è quasi sempre un segno che l'audit non è condotto con sufficiente rigore. Il DPA che rivede gli esiti degli audit dovrebbe preoccuparsi di più di un rapporto «tutto a posto» ripetuto nel tempo, che di uno con alcune criticità onestamente riportate.
In sintesi
- Il DPA organizza e monitora gli audit; chi audita deve restare indipendente dall'area verificata.
- DOC e SMC hanno verifiche e finestre differenti e non devono essere trattati come equivalenti.
- La Risoluzione A.1188(33) è il riferimento corrente per l'attuazione e la certificazione da parte delle Amministrazioni.
Cultura della sicurezza e reporting
Obiettivo del moduloProgettare un sistema di near-miss reporting coerente con la Circ.7, capace di generare apprendimento senza promesse indiscriminate di impunità.
Il successo del ruolo DPA dipende in larga misura dalla cultura di reporting che riesce a costruire nella compagnia: un sistema in cui i quasi-incidenti minori restano nascosti priva il DPA proprio dei segnali più preziosi per prevenire gli eventi gravi.
La piramide riporta rapporti storici illustrativi, non previsioni né obiettivi numerici per una flotta. Prevenire eventi gravi richiede di esaminare anche rischi ad alto potenziale, integrità delle barriere e scenari di emergenza: ridurre il numero di eventi minori non garantisce una riduzione proporzionale degli incidenti gravi.
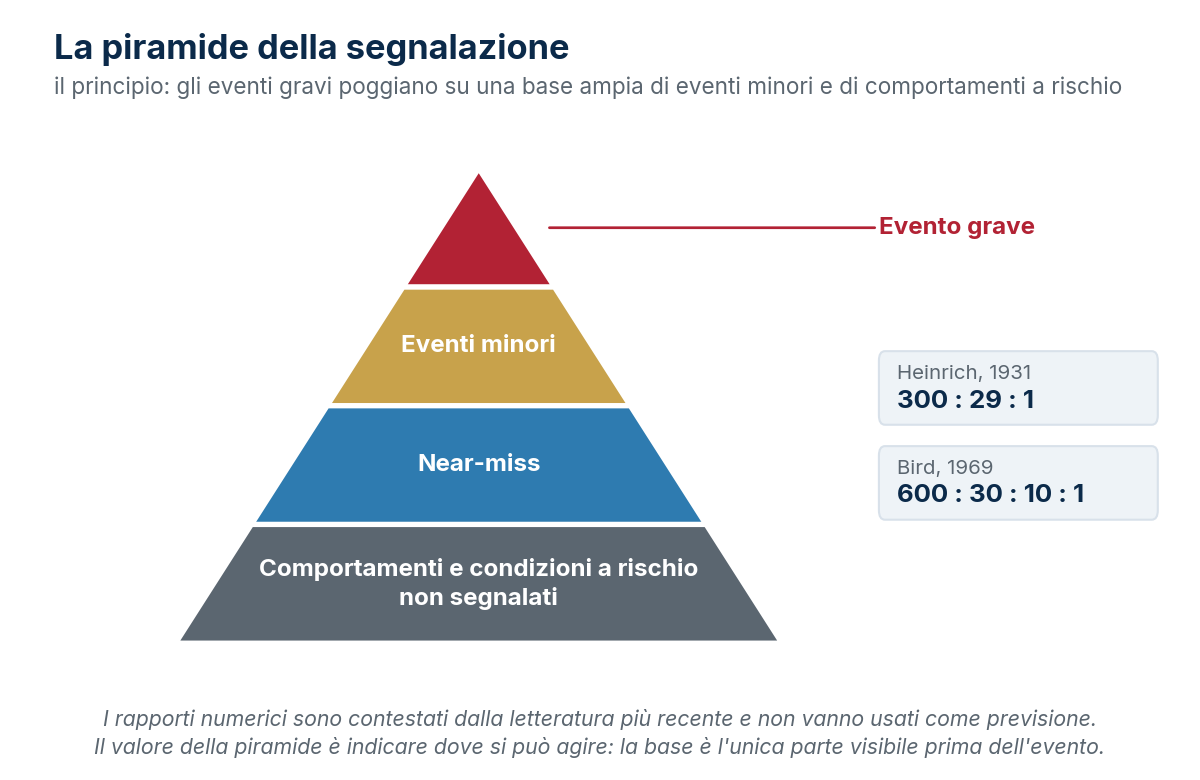
Che cos'è un near-miss, secondo l'IMO
L'indagine sui near-miss non è una buona pratica volontaria: è un obbligo che discende dalla parte «hazardous occurrences» del §9 del Codice. L'IMO vi ha dedicato una guida specifica, la MSC-MEPC.7/Circ.7, che ne dà anche la definizione operativa.
«Una sequenza di eventi e/o condizioni che avrebbe potuto risultare in una perdita. Quella perdita è stata evitata soltanto da un'interruzione fortuita della catena di eventi e/o condizioni. La perdita potenziale può essere una lesione a persone, un danno ambientale o un impatto negativo sul business — costi di riparazione o sostituzione, ritardi di programma, violazioni contrattuali, danno reputazionale.»MSC-MEPC.7/Circ.7, Annex §2.1
Due elementi di questa definizione vengono regolarmente persi nella pratica di bordo. Il primo è che la perdita deve essere stata evitata da un'interruzione della catena degli eventi o delle condizioni: la stessa guida include però fra gli esempi l'attivazione di una procedura o risposta d'emergenza che evita la perdita. Non è quindi corretto escludere automaticamente un evento soltanto perché una barriera prevista ha funzionato — occorre valutare la sequenza, il potenziale di perdita e la classificazione stabilita nell'SMS, mantenendola coerente nel tempo. Il secondo è l'impatto sul business: un evento che non ha sfiorato nessuno ma che avrebbe potuto costare un fermo o una penale contrattuale rientra a pieno titolo nella definizione, e va segnalato.
La circolare porta tre esempi di categoria, utili per tarare la formazione dell'equipaggio: un evento che innesca una procedura di emergenza e proprio per questo evita la perdita; un evento in cui una condizione inattesa avrebbe potuto produrre una conseguenza avversa che però non si verifica; e una situazione pericolosa scoperta solo dopo che il pericolo è passato — per esempio una nave che, ore dopo la partenza, si accorge che la radio non era sintonizzata sulla frequenza dell'autorità portuale.
Le barriere alla segnalazione, e come si abbattono
La stessa guida è esplicita sul perché i near-miss non si segnalano: timore di essere incolpati, sanzionati, messi in imbarazzo o ritenuti legalmente responsabili. A queste si aggiungono barriere che dipendono direttamente dalla direzione: la compiacenza verso carenze note, l'insincerità nell'affrontare i problemi di sicurezza, e lo scoraggiamento implicito che si produce chiedendo ai marittimi di condurre le indagini nel proprio tempo libero.
- Promuovere una just culture che copra esplicitamente la segnalazione di near-miss.
- Assicurare la riservatezza, sia con una politica aziendale sia «ripulendo» analisi e rapporti dalle informazioni personali — che non vanno conservate una volta chiusi indagine e reporting.
- Dotare le indagini di risorse adeguate: se l'indagine si fa a fine turno, il messaggio è che non conta.
- Dare seguito alle raccomandazioni, e diffondere ampiamente la decisione — anche quando si decide di non attuarle.
- Mantenere la presenza fisica regolare del DPA a bordo, che costruisce la fiducia necessaria alla segnalazione informale.
La Circ.7 definisce la just culture come «un'atmosfera di comportamento responsabile e di fiducia in cui le persone sono incoraggiate a fornire informazioni essenziali di sicurezza senza timore di ritorsione», ma aggiunge subito la distinzione fra comportamento accettabile e inaccettabile: il secondo non riceve necessariamente la garanzia di assenza di conseguenze. E soprattutto — §1.4 — è requisito cruciale che la compagnia definisca chiaramente le circostanze in cui garantisce un esito non punitivo e la riservatezza, e che ne formi tutte le persone coinvolte. Una politica che promette genericamente «nessuna punizione» senza dirne il perimetro non regge alla prima segnalazione scomoda.
Che cosa raccogliere, e quando approfondire
La Circ.7 fissa cinque domande come contenuto minimo di ogni segnalazione.
- Chi e che cosa era coinvolto?
- Che cosa è accaduto, dove, quando e in che sequenza?
- Quali erano le perdite potenziali e la loro possibile gravità?
- Quanto era probabile che la perdita si concretizzasse?
- Quanto è probabile che la catena di eventi e/o condizioni si ripeta?
Le risposte alle ultime due domande decidono il livello di approfondimento: un'indagine completa è richiesta per i near-miss che è probabile si ripetano e/o che avrebbero potuto avere conseguenze gravi. Per gli altri è sufficiente un rapporto sintetico. È un criterio semplice e difendibile, e va scritto nell'SMS: senza di esso, il rischio è indagare tutto male anziché poco e bene.
Chiusa l'indagine, la circolare chiede due cose: un rapporto proporzionato alla profondità dell'analisi, e la conservazione dei dati in una forma che consenta l'analisi di tendenza a lungo termine. È il punto in cui il lavoro del DPA smette di essere reattivo e diventa monitoraggio.
Se il numero di near-miss segnalati scende improvvisamente, la prima ipotesi da verificare non è che la nave sia diventata più sicura, ma che qualcosa nella cultura di reporting si sia deteriorato: un cambio di Master, un evento di ritorsione percepita, un carico di lavoro che scoraggia la segnalazione.
In sintesi
- La just culture distingue comportamento accettabile e inaccettabile e definisce chiaramente riservatezza e limiti.
- Un evento non è escluso automaticamente dai near-miss perché una procedura o barriera ha evitato la perdita.
- Rapporti coerenti, analisi proporzionata e conservazione dei dati consentono l'analisi di tendenza.
Deputy DPA e continuità del ruolo
Obiettivo del moduloConfigurare e testare un modello di continuità coerente con dimensione, flotta, rischi e responsabilità documentate della compagnia.
Il ruolo del DPA non può avere vuoti di copertura: malattia, ferie, o semplicemente il volume di una flotta numerosa rendono necessaria una struttura di continuità, tipicamente attraverso uno o più Deputy DPA.
Il Deputy DPA non è una figura definita dal Codice: il §4 parla di «una o più persone» designate e lascia alla compagnia la scelta del modello, in funzione della propria dimensione, della composizione della flotta e dei rischi che ne derivano. Ne discende che l'assetto va reso esplicito nell'SMS — chi sostituisce chi, con quali responsabilità e quale autorità, con quali competenze e con quale passaggio di consegne — e che, se più persone sono formalmente designate, l'idoneità di ciascuna rispetto alle funzioni attribuite deve essere dimostrabile secondo i criteri della Circ.6 (Modulo 04).
Modelli organizzativi tipici
| Modello | Quando si usa |
|---|---|
| DPA unico con Deputy di backup | Flotte piccole/medie omogenee |
| DPA principale + Deputy per area geografica | Flotte che operano su più bandiere/regioni con esigenze normative diverse |
| DPA principale + Deputy per tipo di nave | Flotte eterogenee (es. tanker e dry bulk) con competenze tecniche differenziate |
Tabella 11.1 — Modelli organizzativi per la continuità del ruolo DPA.
Un piano di continuità che esiste solo su carta rischia di fallire proprio quando serve. Prove periodiche di reperibilità e di passaggio di consegne (per esempio simulando l'assenza del DPA principale durante un'esercitazione di emergenza) verificano che il sistema funzioni davvero, non solo che sia documentato.
In sintesi
- Il Deputy DPA è una scelta organizzativa della compagnia, non una figura definita dal Codice.
- Sostituzioni, autorità, competenze e passaggi di consegne devono essere espliciti.
- Se più persone sono formalmente designate, l'idoneità di ciascuna deve essere dimostrabile.
DPA in flotte multi-bandiera e multi-classe
Obiettivo del moduloGovernare requisiti aggiuntivi e interfacce differenti mantenendo un SMS coerente, fonti datate e responsabilità chiare.
Le compagnie che gestiscono navi sotto bandiere diverse, con classi diverse, affrontano una complessità aggiuntiva: requisiti nazionali che si sommano al quadro IMO comune, e interlocutori di classe differenti per ogni nave.
Le sfide principali
- Requisiti nazionali aggiuntivi che alcune bandiere impongono al ruolo DPA, oltre al minimo previsto dall'ISM Code.
- Interfacce multiple con diverse società di classificazione, ciascuna con proprie tempistiche e procedure di verifica.
- Necessità di competenze linguistiche e culturali diversificate nella comunicazione con equipaggi multinazionali.
- Coordinamento con le liste di performance di più regimi PSC (Paris MoU, Tokyo MoU, USCG) contemporaneamente.
Un approccio praticabile
Le compagnie più strutturate tengono un registro aggiornato dei requisiti specifici per ciascuna bandiera gestita, assegnano competenze di area ai Deputy DPA, e mantengono un dialogo continuo con i rappresentanti locali delle società di classificazione per anticipare le differenze procedurali. Perché il registro sia verificabile, ogni voce dovrebbe portare la fonte applicabile, le navi a cui si applica, il responsabile e la data dell'ultima verifica: un elenco generico di possibili requisiti, non associato a una specifica Amministrazione e a una data, non regge a un audit.
Un Safety Management System unico e coerente per tutta la flotta resta l'obiettivo giusto, ma il DPA deve conoscere e gestire le eccezioni nazionali senza che queste frammentino la cultura di sicurezza comune dell'azienda.
In sintesi
- Il quadro IMO comune non elimina requisiti di bandiera, di organismo riconosciuto o di ordinamento nazionale.
- Le differenze devono essere associate a una fonte, una nave, un responsabile e una data di verifica.
- Un registro verificato evita che eccezioni locali frammentino l'SMS della flotta.
Responsabilità personale e tendenze emergenti
Obiettivo del moduloDistinguere obblighi ISM della compagnia, funzioni del DPA ed eventuale responsabilità individuale, integrando correttamente cyber e nuovi rischi nell'SMS.
L'ISM Code attribuisce i doveri del sistema alla Company e definisce il ruolo della persona designata all'interno di tale organizzazione. Non stabilisce però in modo esaustivo la responsabilità civile, penale, amministrativa o contrattuale del singolo DPA: l'eventuale esposizione personale dipende dalla legge applicabile, dall'incarico effettivo, dalle deleghe, dai fatti e dalla condotta concreta, e richiede, quando necessario, consulenza giuridica qualificata. Il ruolo sta intanto evolvendo sotto la spinta della digitalizzazione e di un'attenzione crescente ai fattori umani nella cultura della sicurezza.
Dove si colloca la responsabilità
L'ISM Code opera a livello di compagnia: il §1.1.2 definisce la Company come l'armatore o chiunque altro — gestore, noleggiatore a scafo nudo — abbia assunto la responsabilità dell'esercizio della nave accettando di farsi carico di tutti i doveri e le responsabilità imposti dal Codice. Il DPA non è un soggetto autonomo di quegli obblighi: è la persona attraverso cui la compagnia li esercita.
Questo non rende la posizione del DPA indifferente. Dopo un evento grave, ciò che viene esaminato è la catena documentale: che cosa era stato segnalato, a chi, quando, con quale evidenza, e che seguito aveva avuto. Il DPA che ha chiesto risorse per iscritto e ha registrato la risposta si trova in una posizione strutturalmente diversa da quello che ha sollevato la stessa questione a voce in una riunione. Non è prudenza difensiva: decisioni, segnalazioni, richieste di risorse e risposte registrate in modo accurato e rintracciabile sostengono il monitoraggio, il riesame e la verifica dell'efficacia dell'SMS. Il §12.6 richiede specificamente che i risultati di audit e riesami siano portati all'attenzione del personale responsabile: non è una regola generale sulla responsabilità personale del DPA.
Bandiere, organismi riconosciuti e ordinamenti nazionali possono introdurre requisiti o procedure ulteriori — per esempio residenza, lingua, notifica del nominativo o approvazione preventiva della persona designata. Per ogni nave la compagnia dovrebbe mantenere una matrice verificata delle fonti applicabili, evitando elenchi generici di possibili requisiti non associati a una specifica Amministrazione e a una data di riferimento. È il registro di cui parla il Modulo 12.
Tendenze emergenti
- Dati continui: condition monitoring e reporting digitale offrono al DPA segnali più tempestivi rispetto ai soli audit periodici.
- Fattori umani: l'attenzione crescente a fatica, cultura della sicurezza e comunicazione (già vista nel corso Vetting a proposito dei PIF) sta entrando anche nella pratica quotidiana del DPA.
- Wellbeing dell'equipaggio: le ispezioni MLC e l'attenzione al benessere psicologico ampliano il perimetro informativo che il DPA deve monitorare.
Il rischio cyber è dentro l'SMS, quindi dentro il perimetro del DPA
La MSC.428(98) afferma che un SMS approvato dovrebbe tenere conto del rischio cyber secondo gli obiettivi e requisiti funzionali ISM. Incoraggia le Amministrazioni ad assicurarne la gestione non oltre la prima verifica annuale del DOC dopo il 1° gennaio 2021: è un termine limite, non la data dalla quale iniziare a prepararsi. Verificare le disposizioni della bandiera. La guida IMO corrente è MSC-FAL.1/Circ.3/Rev.4.
La conseguenza pratica è netta: una debolezza nella gestione del rischio cyber non è una questione del reparto IT, è una potenziale non conformità dell'SMS. Il DPA ne verifica e monitora l'integrazione secondo le responsabilità documentate, mentre la responsabilità di sviluppare, attuare e mantenere il sistema resta della compagnia. Per le navi contrattate per la costruzione dal 1° luglio 2024 si aggiungono i requisiti unificati IACS UR E26 ed E27, trattati nel corso Cyber Security.
Più i dati diventano abbondanti, più il valore distintivo del DPA si sposta dalla raccolta all'interpretazione critica e al contatto umano diretto con equipaggi e Master. Nessun cruscotto sostituisce la capacità di percepire, in una conversazione, che qualcosa non va.
In sintesi
- L'ISM Code non determina da solo la responsabilità civile, penale, amministrativa o contrattuale del DPA.
- Registrazioni accurate sostengono governance e verificabilità, ma il §12.6 riguarda audit e riesami.
- Il rischio cyber va integrato nell'SMS; la guida IMO corrente è la MSC-FAL.1/Circ.3/Rev.4.
Errori ricorrenti
Dalla Mistake Library di SuperbaKnowledge, filtrata sugli argomenti trattati in questo corso. Questa vista seleziona e ordina contenuti pubblicati in SuperbaKnowledge; non li modifica né li sostituisce. La scheda collegata resta la versione di riferimento e i testi ufficiali restano autorevoli.
| Argomento | Errore | Conseguenza tipica | Scheda |
|---|---|---|---|
| Audit Interno del SMS | Auditor che verifica la propria stessa area di responsabilità | Perdita di indipendenza, NC in audit esterno | Vedi scheda |
| Autorità del Comandante | Autorità prevalente del Comandante documentata nel SMS ma non sostenuta concretamente quando comporta un costo commerciale | Erosione della fiducia del Comandante nel sistema | Vedi scheda |
| Corrective and Preventive Action (CAPA) | Azione correttiva che affronta il sintomo, non la causa radice | La NC si ripresenta in forma simile | Vedi scheda |
| Designated Person Ashore (DPA) | DPA nominato solo formalmente, senza accesso reale al top management | NC in audit di certificazione, sistema di escalation inefficace in emergenza | Vedi scheda |
| Document of Compliance (DOC) e Safety Management Certificate (SMC) | Verifiche periodiche di DOC e SMC trattate come se avessero la stessa cadenza, applicando al DOC la finestra intermedia dell'SMC | Il Codice non dice che il certificato decade da solo: il §13.5 prevede il ritiro del DOC quando la verifica annuale non viene richiesta, il §13.9 il ritiro dell'SMC quando non viene richiesta quella intermedia. Entrambe le omissioni sono detainable deficiencies (A.1206(34), App. 2, §5 «Areas under the ISM Code»): voce .8 «Evidence of the DOC annual verification is not available on board» e voce .4 «The SMC intermediate verification is overdue» | Vedi scheda |
| Fatica dell'Equipaggio | Registrazione delle ore di riposo gestita come mero adempimento documentale, senza riflettere la reale gestione della fatica a bordo | Conformità formale che non previene l'accumulo di fatica cronica nell'equipaggio | Vedi scheda |
| Near Miss | Cultura punitiva verso chi segnala un quasi-incidente | Il tasso di segnalazione crolla, l'informazione utile si perde | Vedi scheda |
| Familiarizzazione e Formazione dell'Equipaggio | Familiarizzazione trattata come formalità da firmare, senza reale trasferimento di conoscenza | Equipaggio nominalmente 'familiarizzato' ma impreparato in un'emergenza reale | Vedi scheda |
| Navi a Guida Autonoma (MASS): la Responsabilità della Compagnia nell'SMS | Operazioni MASS/remote introdotte senza un Management of Change formale nell'SMS | Assenza di valutazione dei rischi documentata specifica per il nuovo modello operativo | Vedi scheda |
| Cyber Risk Management nella SMS (MSC.428(98)) | Rischio cyber gestito come argomento IT separato, non integrato nella valutazione dei rischi generale dell'SMS | Assenza di evidenza documentale integrata in caso di audit, nonostante l'esistenza di misure IT tecniche | Vedi scheda |
Deficiency PSC correlate
Dalla PSC Knowledge Base di SuperbaKnowledge. Questa vista seleziona e ordina contenuti pubblicati in SuperbaKnowledge; non li modifica né li sostituisce. La scheda collegata resta la versione di riferimento e i testi ufficiali restano autorevoli.
| Deficiency | Normativa | Frequenza indicativa | Possibile conseguenza | Scheda |
|---|---|---|---|---|
| Audit interno non condotto su una o più navi entro 12 mesi | ISM Code, par. 12 | Media-Alta | NC in audit esterno di rinnovo DOC/SMC | Vedi scheda |
Glossario degli acronimi
| Sigla | Definizione |
|---|---|
| CAPA | Corrective and Preventive Action |
| CSO | Company Security Officer |
| DOC | Document of Compliance (ISM) |
| DPA | Designated Person Ashore |
| ERT | Emergency Response Team |
| ISM | International Safety Management Code |
| STCW | Standards of Training, Certification and Watchkeeping, 1978 come emendata |
| MLC | Maritime Labour Convention 2006 |
| NC | Non conformità (ISM §1.1.9); NC maggiore: §1.1.10 |
| PSC | Port State Control |
| RO | Recognized Organization |
| SMC | Safety Management Certificate (ISM) |
| SMS | Safety Management System |
| hazardous occurrence | Situazione pericolosa da segnalare ai sensi del §9 dell'ISM Code |
Riferimenti e fonti
Elenco consolidato delle fonti citate. Riesaminato il 15 settembre 2026; consultare sempre il testo ufficiale in vigore.
IMO — ISM Code · IMO — MSC-FAL.1/Circ.3/Rev.4
| Fonte | Ambito |
|---|---|
| IMO Risoluzione A.741(18), 4 novembre 1993 | Testo originario dell'ISM Code |
| MSC.104(73), MSC.179(79), MSC.195(80), MSC.273(85), MSC.353(92) | I cinque emendamenti al Codice, in vigore rispettivamente dal 2002, 2006, 2009, 2010 e 2015 |
| MSC-MEPC.7/Circ.8 | Attuazione operativa dell'ISM Code da parte delle compagnie: ruolo del DPA (§4), riesame dell'SMS (§5), gestione delle segnalazioni (§6) |
| MSC-MEPC.7/Circ.6 | Qualifiche, formazione ed esperienza necessarie per il ruolo di designated person; richiamata in nota al §4 del Codice |
| MSC-MEPC.7/Circ.7 | Guida IMO sulla segnalazione dei near-miss: definizione, barriere, processo di indagine |
| MSC/Circ.1059-MEPC/Circ.401 | Procedure per le non conformità maggiori osservate |
| SOLAS Capitolo IX | Applicabilità obbligatoria in due fasi: 1° luglio 1998 e 1° luglio 2002, secondo SOLAS IX/2 |
| IACS — requisiti unificati UR E26 ed E27, versioni applicabili | Cyber resilience della nave e dei sistemi di bordo, nel rispettivo campo di applicazione; navi contrattate per la costruzione dal 1° luglio 2024 |
| IMO Risoluzione A.1188(33), 2023 | Linee guida per l'attuazione dell'ISM Code da parte delle Amministrazioni; revoca la A.1118(30) |
| Risoluzione MSC.428(98) | Integrazione della gestione del rischio cyber nell'SMS |
| MSC-FAL.1/Circ.3/Rev.4 | Linee guida correnti sulla gestione del rischio cyber marittimo, emanate il 28 maggio 2026 dopo l'approvazione di FAL 50 e MSC 111 |
| Paris MoU — istruzioni vigenti su ISM e action taken codes | Deficiency 15150 e azioni 19 e 21; verificare sempre la revisione corrente |
| Amministrazioni di bandiera | Requisiti nazionali aggiuntivi eventuali sul ruolo di DPA |
Questo corso è materiale didattico a scopo formativo e non costituisce certificazione professionale né titolo abilitante. Leggi le avvertenze complete.